CYBERSÉCURITÉ · ANALYSE
Affaire Revolut: Comment une Adresse Institutionnelle a pu servir à une Fuite de données
Une PEC italienne aurait servi à obtenir les données de centaines de clients Revolut. Les faits connus, l’enjeu KYC et les questions de confidentialité.

Lila HNAT BENGUEDACH
Publié le 2 min de lecture
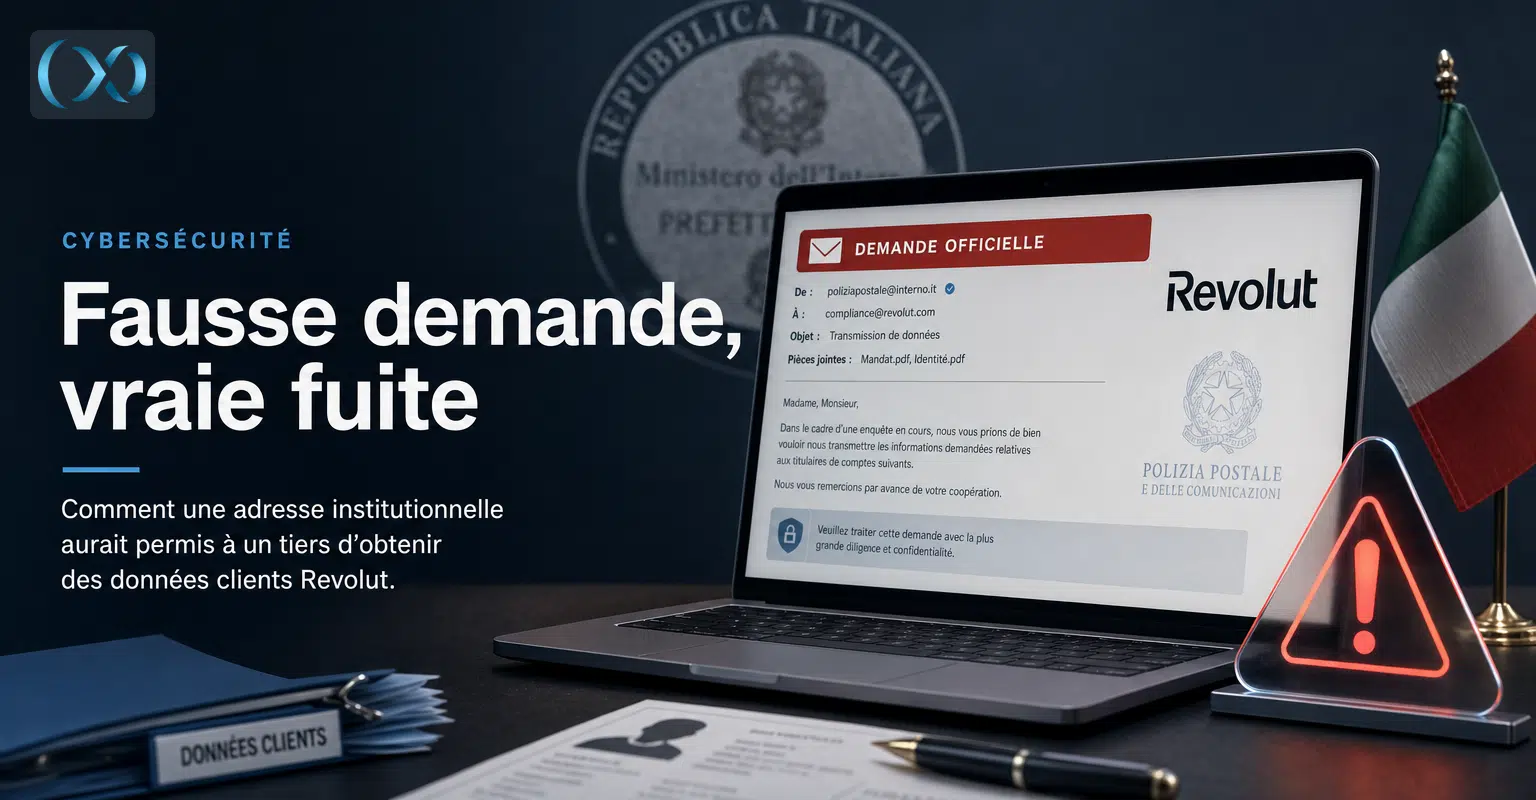
Revolut a transmis des données de clients à des fraudeurs se présentant comme une autorité publique. Environ 680 personnes seraient concernées, selon une estimation du Financial Times relayée par ANSA le 15 septembre.
Une PEC italienne utilisée pour obtenir les données
Les demandes seraient parties d’une messagerie certifiée italienne, une PEC liée à la préfecture de Reggio de Calabre, qui aurait été compromise. Des pièces d’identité, informations bancaires et historiques de transactions figurent parmi les données évoquées. La police postale italienne enquête, rapporte ANSA.
Revolut affirme que ses systèmes et les fonds des clients n’ont pas été touchés. La banque indique avoir bloqué l’adresse, prévenu les autorités compétentes et contacté les personnes concernées après la découverte de la fraude.
Parmi les clients cités, Mark Karpelès a relayé l’alerte sur X le 12 septembre. Voici sa publication originale :
Données KYC : la confidentialité reste au cœur du problème
L’absence de vol d’argent ne rend pas la divulgation anodine. Le KYC (Know Your Customer, ou « connaissance du client ») désigne les vérifications réalisées par une banque pour identifier ses clients. Elles peuvent notamment s’appuyer sur une pièce d’identité et un justificatif de domicile. Ces documents ne peuvent pas être communiqués sur la seule foi d’une adresse officielle. Le RGPD impose notamment une base juridique valable, la minimisation des données et leur confidentialité.
ANSA relève qu’un acte de l’autorité judiciaire, normalement attendu pour les demandes décrites, aurait manqué. Ce point mérite d’être établi par l’enquête : on ne peut pas généraliser l’obligation d’une ordonnance à toute transmission, mais une demande frauduleuse ne devient pas légitime parce qu’elle utilise un domaine gouvernemental.
La question concerne donc aussi les contrôles de Revolut : qui a autorisé la remise, sur quel fondement et après quelles vérifications ? Les éléments publics ne permettent pas, à eux seuls, de trancher sa responsabilité juridique.
🔎 Les précautions utiles, sans dramatiser
Pour les clients concernés, mieux vaut consulter les notifications dans l’application et se méfier des messages réutilisant leurs informations personnelles. Pour une entreprise qui reçoit une demande de données, le réflexe clé reste de vérifier l’autorité et le fondement juridique par un canal indépendant, avant toute transmission.
Dans la même rubrique
- 533 Millions de Données Personnelles d’Utilisateurs de Facebook ont été Divulgués en Ligne
Thèmes communs : Cybersécurité
- Comment Créer un Plan de Reprise d’Activité Après Sinistre Efficace – Disaster Recovery Plan
Thèmes communs : Cybersécurité
Vider le cache DNS ne règle pas tout : Cloudflare montre pourquoi
Un site ne répond plus, mais seulement chez un utilisateur ? Le réflexe “flush DNS” peut aider. Mais si vous confondez cache local, cache…
Lire l’article
TikTok fait Tomber le Masque du Luxe : les Usines Chinoises Balancent Tout
📢"Chinese manufacturers" : La guerre commerciale entre la Chine et les États-Unis expose les coulisses du luxe : les fabricants chinois passent à l’attaque
Lire l’article
Gemini 2.0: Google redéfinit l’IA avec son modèle agent révolutionnaire
Google frappe fort une fois de plus avec Gemini 2.0, son modèle d’intelligence artificielle (IA) conçu pour l’ère agentive. Cette nouvelle version, disponible pour…
Lire l’article